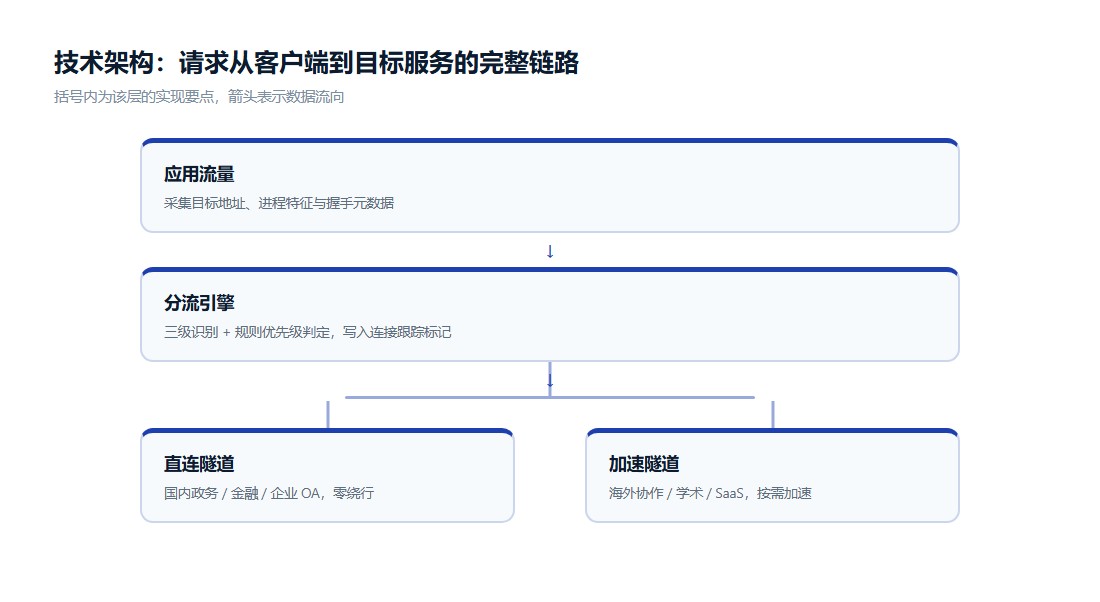
快连隧道拆分的分流引擎能力清单
围绕「连得上、连得稳、不泄露、用得明白」四个目标,快连把复杂的网络工程封装成简单的一键体验。
快连分流引擎能力清单
功能列表本身没有意义,有意义的是每个能力对应哪一类真实故障。下面八项,是我们从工单里反推出来的设计清单。
1. 快连三级识别引擎
目标地址、TLS SNI、进程指纹三级递进,覆盖率与精度同时保证。地址库负责兜住七成流量,SNI 处理 CDN 共用 IP 的情况,进程指纹解决同域名多应用的难题。三级之间是"谁先给出明确判断谁生效",不做投票式融合,因为投票会带来不确定性,而分流最怕的就是同一个应用时快时慢。
2. 快连双隧道并存
直连与加速两条隧道在同一客户端进程内共存。这不是两个软件、也不是一个软件加一段脚本,而是同一个网络栈里的两张路由表。用户侧的表现是:装一个客户端,什么都不用配。
3. 快连规则优先级体系
手动规则 > 进程指纹 > SNI > 地址库 > 默认策略。这个顺序是刻意设计的:越靠前的判断越"了解用户的真实意图"。我们希望用户一旦手动指定,就永远生效——如果自动判断能推翻手动规则,用户就再也不会信任这个功能了。
4. 快连进程指纹识别
基于可执行文件的数字签名、安装路径与进程树关系做识别,而不是简单匹配进程名。原因很直接:进程名可以伪造,签名不能。对企业环境尤其重要——同一个进程名在不同部门可能对应完全不同的业务系统。
5. 快连SNI 识别与 ECH 兜底
在 TLS 握手阶段读取目标域名,用于处理 CDN 共用 IP 的场景。面对 ECH 的普及,我们不做"假装看不见"的处理,而是明确用进程指纹兜底,并在诊断面板里标注哪些流量走了兜底路径,让用户可以自行添加规则补足。
6. 快连直连白名单
除自动判断外,提供显式的直连名单。企业用户通常需要把内网域名段、财务系统、ERP 全部固定为直连——这些系统的访问路径往往有合规要求,不能依赖自动判断的"大概率正确"。
7. 快连分流诊断面板
面板会实时列出每个应用的判定来源(地址库 / SNI / 进程指纹 / 手动规则)与实际走线。这是我们最被低估的功能:多数分流问题不需要联系客服,用户看一眼面板就知道是哪一级判断出了偏差。
8. 快连与零信任方案的配合
隧道拆分解决"路怎么走",零信任(ZTNA)解决"谁能访问什么",两者是互补关系而不是替代关系。我们把分流规则设计成可与企业的 ZTNA 客户端共存:ZTNA 负责身份与授权,我们负责路径质量,互不抢占流量标记。